
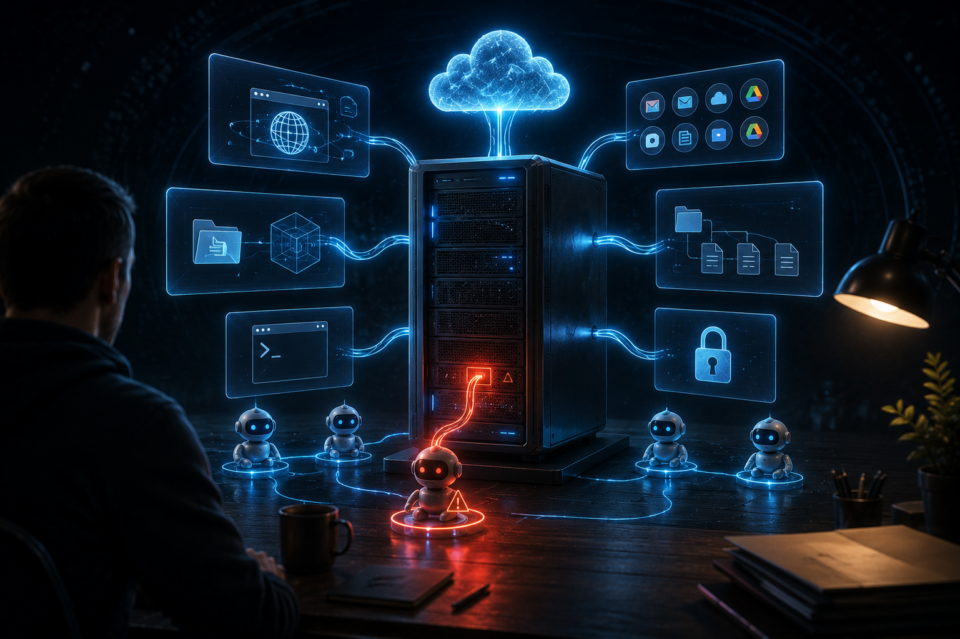
Безопасность Grok Bot держится на одной строке документации: все боты на аккаунте работают на одном компьютере. Один агент залогинился в браузере — остальные уже внутри этой сессии.
Это не побочный эффект беты. В справке написано прямым текстом: не используйте отдельных ботов как границу безопасности. У каждого бота свой экран, но экран — рабочая поверхность, а не изоляция.
Один облачный компьютер на весь штат ботов
Grok Bot вышел в бету 11 августа 2026 года, и главное его отличие от привычных агентов — постоянный компьютер в облаке. Машина привязана к учётной записи пользователя, а не к конкретному боту, и не гаснет, когда вы закрываете ноутбук.
Что именно делится между ботами, документация перечисляет без иносказаний: cookies и активные сессии браузера, файлы, учётные данные командной строки. Один бот продолжает с того места, где другой сохранил работу. Общий рабочий каталог — /workspace.
Вывод неприятный. Если вы один раз вошли в почту, чтобы бот-редактор забрал вложение, то бот, который публикует посты, тоже в этой почте. И бот, которого вы завели пять минут назад «просто посмотреть», тоже.
Отсюда берётся эффект, который на демонстрациях выглядит как чтение мыслей: агент сам заходит на сторонний сервис через вход по Google, потому что сессия Google уже лежит в общем браузере. Отдельного разрешения он не просит — просить нечего, вход уже выполнен. Как заранее описывать границы для агента, у которого есть браузер и репозиторий, разобрано в материале про права ИИ-агента и недоверенный ввод.
Характеристики самой машины вендор не публикует: ни объёма памяти, ни размера диска в документации нет. Числа, которые ходят по обзорам, — замеры пользователей, а не заявленные параметры. Проверить их вы не сможете, поэтому и планировать по ним нечего.
Как понять, что у ваших ботов доступа больше, чем нужно
Откройте общий компьютер и посмотрите, в какие сервисы залогинен браузер. Если там есть хотя бы один сервис, не нужный ни одной текущей задаче, доступ избыточен: он открыт каждому боту аккаунта, включая того, которого вы создадите завтра. То же касается файлов в рабочем каталоге и установленных плагинов.
- Вы не можете перечислить по памяти сервисы, в которые залогинен общий браузер.
- В
/workspaceлежат файлы проекта, который вы давно закрыли. - Вы удалили бота и считаете, что вместе с ним ушли его логины: документация утверждает обратное — удаление бота не убирает ни файлы общего компьютера, ни сессии браузера.
- У бота включено выполнение команд на вашем локальном компьютере, хотя вся задача живёт в облаке.
- В Auto-review стоит широкое правило вида «разрешить всё в браузере».
- Пароль или одноразовый код хоть раз уходил в обычный чат, а не через передачу управления.
- Плагины установлены на весь аккаунт, а вы не помните, какие из них подключали и зачем.
Что сделать сейчас
Порядок такой: сначала отрезать локальную машину, потом сузить правила, потом убрать лишние логины.
- Откройте
Settings → General → Agent → Execution on Local Computer. По умолчанию стоит «Ask every time». Поставьте «Never allowed», пока боту действительно не понадобятся файлы на вашем компьютере — облачную работу это не ограничивает. - В Auto-review пишите узкие правила: Require Approval на отправку внешней почты и правку продакшена, Always Allow — только на конкретную команду в конкретном каталоге, например
git statusв/workspace/reports. При совпадении двух правил побеждает Require Approval. - Пароли, passkey, коды двухфакторной аутентификации и капчу вводите сами: откройте Agent Computer, возьмите управление, выполните только заблокированный шаг и верните управление. Для поддерживаемых подключений есть secure secret request — значение маскируется, в стенограмму не попадает и модели не показывается.
- Разлогиньтесь на общем компьютере из сервисов, которые агенту больше не нужны, и удалите оттуда временные файлы с чувствительными данными.
- Ненужный коннектор удалите и отзовите его авторизацию на стороне самого сервиса — одного удаления плагина мало.
- Рутину, у которой изменился источник или формат данных, поставьте на паузу и перетестируйте на безопасном примере.
Отдельный риск — обучение показом. Запись фиксирует до десяти минут видимых действий на компьютере; микрофон не пишется, но всё, что вы откроете в кадре, уедет в черновик навыка. Секреты в кадр не выносите.
Перед установкой готового навыка или коннектора из маркетплейса примените ту же процедуру, что и к сторонним расширениям агентов: как проверять MCP-серверы и скиллы перед установкой. И держите в голове, что облачная сессия и ваш диск — разные миры: почему облачный агент не видит локальные файлы и какие слои контекста он читает вместо них, показано в разборе контекста облачного агента.
Что в безопасности Grok Bot остаётся на вендоре, а что на вас
На вендоре — механика подтверждений. Когда действию нужно одобрение, в переписке видно предлагаемую операцию и её входные данные: на десктопе доступны Allow once, Deny и Always allow, на iPhone — Approve once и Deny. Одна деталь важнее остальных: подтверждение управляет только предложенным действием и не отменяет уже сделанную работу.
Auto Review работает на модели, и документация просит считать его дополнением к минимальным правам, а не заменой. Правило «разрешить всё» ломается ровно тогда, когда сайт меняет разметку или инструмент меняет поведение.
Ещё один пункт мимо кассы для тех, кто дорожит приватностью: Grok Bot требует облачного хранения данных и не работает в режиме Legacy Privacy Mode. Настройки приватности и отказ от обучения живут в аккаунте Cursor, а не внутри приложения.
На вас остаётся принцип минимальных прав: подключать только то, что нужно рабочему процессу, начинать с задач на чтение и черновиков, держать отправку, публикацию, покупки, удаление и правку продакшена за подтверждением. Сколько стоит вся эта конструкция и какой тариф даёт доступ — в разборе цены Grok Bot и недельных лимитов.
Пятнадцать минут на разлогин и три переключателя сейчас дешевле, чем разбор, почему бот-публикатор ушёл в вашу рабочую почту.
Источники
- Introducing Grok Bot, x.ai
- Use the computer and apps, документация Grok Bot
- Approvals, security, and privacy, документация Grok Bot
- Skills, routines, and automations, документация Grok Bot
- Plans and billing, справка Cursor